Resumo da Notícia
- A rede interna classificada da NSA, a NSANet, saiu do ar parcialmente na terça-feira (17), durante uma manutenção programada; a agência diz que as funções críticas para a missão seguiram totalmente operacionais.
- A sede de Fort Meade adotou chegadas escalonadas dos funcionários e chegou a fechar o campus para a maioria deles; o compartilhamento de inteligência com os aliados do Five Eyes não foi afetado.
- Não há indício de ataque hacker: a falha veio da aplicação de uma correção para vulnerabilidades críticas em PHP, segundo o diretor de Inteligência Nacional, Jay Clayton.
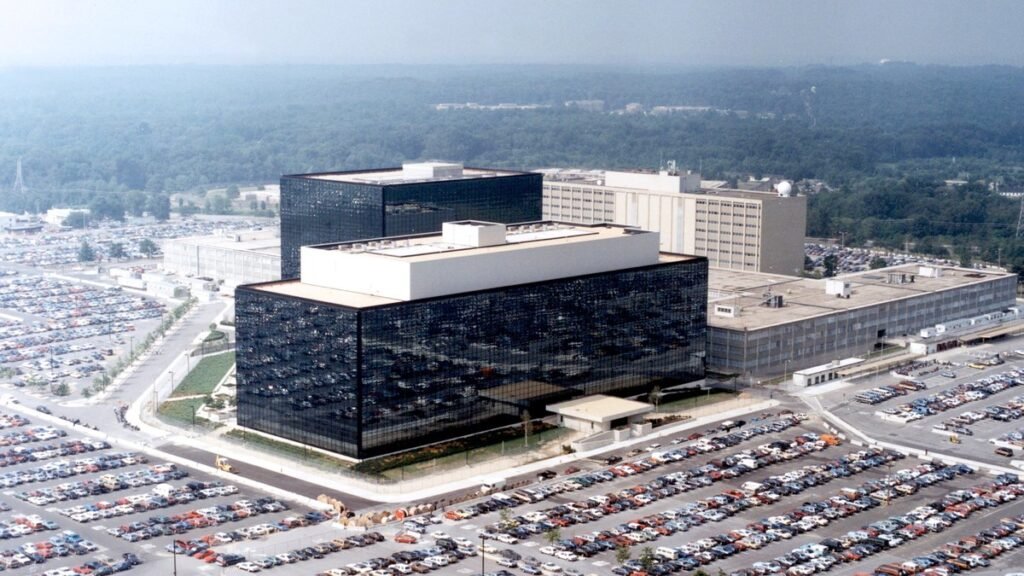
A rede interna classificada da Agência de Segurança Nacional dos Estados Unidos (NSA), usada pelos funcionários para trocar informações secretas, saiu do ar parcialmente na terça-feira (17). A informação foi divulgada primeiro pela CNN, que ouviu seis pessoas a par do caso, e confirmada depois pela própria agência, em comunicado publicado no site oficial na tarde de terça. Segundo a NSA, o problema ocorreu durante uma manutenção de rotina programada e as funções críticas para a missão seguiram totalmente operacionais.
A rede, chamada NSANet, é o ambiente em que os analistas e funcionários da agência compartilham informações classificadas sem sair do circuito interno da NSA. É por ela que circulam dados ultrassecretos da inteligência americana, o que explica por que a pane — mesmo parcial e sem indício de ataque — mobilizou a Casa Branca e a imprensa americana ao longo do dia. A agência não informou quando a falha começou nem quanto tempo deve durar, e no fim da tarde o restabelecimento ainda estava em andamento, segundo uma fonte ouvida pela CNN.
O que é a NSANet e por que a pane chama atenção
A NSA é a agência americana responsável por interceptar e analisar comunicações eletrônicas de governos e grupos estrangeiros e por proteger as redes sensíveis do governo dos Estados Unidos. A sede fica em Fort Meade, no estado de Maryland, e emprega dezenas de milhares de pessoas — o número exato é classificado, como lembrou a imprensa americana ao cobrir o caso. A NSANet é a rede interna pela qual esses funcionários trocam informações classificadas: uma “rede de redes”, como a descreveram ex-funcionários ouvidos pela imprensa, com vários sistemas redundantes justamente para que uma falha isolada não derrube a operação inteira.
Por isso, a interrupção chamou atenção mesmo com a garantia oficial de que nada crítico parou. Segundo a CNN, redes de backup permaneceram disponíveis para a comunicação de informações urgentes ao presidente Donald Trump, que estava em viagem pela Ásia no momento da pane. O compartilhamento de inteligência com Reino Unido, Canadá, Austrália e Nova Zelândia — os aliados do grupo conhecido como Five Eyes — também não foi afetado, de acordo com a agência.
“Code yellow”: um dia de entradas escalonadas em Fort Meade
Na manhã de terça, a caixa postal de informações aos funcionários da NSA classificou a situação como “code yellow”, o segundo nível mais alto de uma escala de três graus que define se os funcionários devem se apresentar ao trabalho na sede de Fort Meade. O detalhe foi revelado primeiro pelo New York Times. A gravação orientava os funcionários que não fossem de emergência a chegar de forma escalonada — e a não chegar antes do meio-dia — enquanto o pessoal de emergência deveria se apresentar no horário normal.
Ao longo do dia, a agência restringiu o acesso ao campus. No fim da tarde, a mensagem interna voltou a “code green”, liberando os funcionários para o expediente normal, mas horas depois, já na noite de terça, a caixa postal mudou novamente, para “code orange”, e o campus foi fechado para a maioria dos funcionários, com acesso restrito ao pessoal essencial até nova ordem, segundo a CNN e uma fonte a par do caso. A sequência mostra que, mesmo com a versão oficial de “degradação temporária”, a agência tratou o episódio com cautela até o fim do dia.
A explicação oficial: a correção que derrubou a rede
Na tarde de terça, a NSA publicou um comunicado no próprio site em que admitiu o problema: a agência “passou por uma degradação temporária durante uma manutenção de rotina programada”. O texto afirma que alguns sistemas internos foram afetados, mas que as capacidades críticas para a missão permaneceram totalmente operacionais e que a capacidade da agência de defender a segurança nacional não foi comprometida. A nota destaca ainda que a infraestrutura foi desenhada com várias camadas de redundância para manter as operações durante manutenções planejadas ou eventos inesperados.
A explicação mais detalhada veio do diretor de Inteligência Nacional, Jay Clayton, em entrevista à Fox Business na tarde de terça. Segundo ele, a pane resultou da aplicação de uma correção de software para tratar vulnerabilidades graves descobertas no mês anterior. As falhas são na linguagem de programação PHP, que sustenta cerca de 70% dos sites do mundo, e ficaram conhecidas na cobertura especializada como PHP2Shell. De acordo com Clayton, alguns sistemas não voltaram a funcionar como o esperado depois de receberem a correção. O jornal The Wall Street Journal, citando uma pessoa a par do incidente, relatou que a pane seguiu uma atualização destinada a corrigir o sistema, e a CBS News ouviu fontes que atribuíram o problema a uma correção de rotina.
Sem indício de ataque hacker
Desde as primeiras horas, nenhuma fonte indicou ataque hacker como causa da pane. A CNN afirmou, com base nas seis fontes ouvidas, que não havia evidência de ciberataque; o New York Times e a Reuters fizeram a mesma ressalva. A porta-voz da Casa Branca, Lauren Bis, disse que não há evidência de ataque e que não há motivo para os americanos encararem o episódio como uma crise de segurança nacional. Clayton foi além: afirmou que não há sinal de que nenhuma das falhas tecnológicas recentes — incluindo a da NSA — tenha resultado de um ciberataque.
O cuidado com a atribuição importa porque a pane aconteceu no meio de uma sequência de falhas em sistemas americanos, o que alimentou especulações nas redes sociais sobre um ataque coordenado. As fontes oficiais, no entanto, dizem explicitamente que não há evidência disso — e a explicação apresentada pela NSA e por Clayton aponta para um problema interno, ligado à manutenção, e não para uma ação externa.
A quarta falha em seis dias
A pane da NSA foi a quarta falha tecnológica de grande visibilidade em seis dias nos Estados Unidos. Na sexta-feira (13), a FAA ordenou a parada nacional de voos depois que uma falha de telecomunicações atingiu os centros de controle de tráfego aéreo — o episódio durou 4h21 e foi a segunda parada nacional desde os ataques de 11 de setembro de 2001. Também no fim da semana passada, uma falha global tirou o Outlook do ar e afetou serviços da Microsoft em vários países. Na segunda-feira (16), falhas técnicas atingiram os sistemas on-line do JPMorgan Chase e do Bank of America. Na própria terça (17), a Apple também registrou pane em serviços como iCloud, App Store e Apple Pay.
A semana também foi intensa na agenda de tecnologia de Washington: os Estados Unidos passaram a exigir licença para exportar chips avançados de IA ao Brasil, em uma regra do Departamento de Comércio que mira o acesso remoto da China a esses componentes. Nada disso, porém, tem ligação estabelecida com a pane da NSA: as causas e as possíveis conexões entre as falhas ainda não foram estabelecidas, e as autoridades insistem que cada episódio tem sua própria explicação.
O que ainda não se sabe
Até a noite de terça, a NSA não havia confirmado se a rede estava totalmente restabelecida, nem divulgado a extensão exata da interrupção, quantos escritórios foram atingidos ou quais atividades ficaram lentas ou paradas. A agência também não publicou uma análise detalhada da causa — apenas a versão de manutenção e, por meio de Clayton, a ligação com a correção do PHP. A Reuters afirmou que não conseguiu estabelecer de forma independente a extensão ou a duração da pane.
O episódio, porém, já deixou uma marca: mostrou que até a agência encarregada de proteger as redes mais sensíveis do governo americano pode ficar horas sem a sua principal rede interna por causa de uma manutenção de rotina. E reforçou um debate que cresceu ao longo da semana nos Estados Unidos — o da fragilidade da infraestrutura digital, pública e privada, diante de falhas em cadeia. As autoridades insistem que não houve ataque; o que falta, agora, é a confirmação de que a rede voltou por completo e a explicação detalhada do que falhou.
