Resumo da Notícia
- O Tesouro Nacional confirmou um acesso não autorizado que expôs dados de cerca de 30 mil cadastros e de aproximadamente 4 mil chaves Pix de beneficiários de pagamentos do Governo Federal.
- Foram acessados nomes, CPFs e e-mails de usuários do portal e-Serviços, além de chaves Pix e dados de transações de beneficiários de repasses federais.
- Segundo o órgão, não houve impacto financeiro nem comprometimento de sistemas estruturantes, mas os dados podem ser usados por criminosos para dar mais credibilidade a golpes.
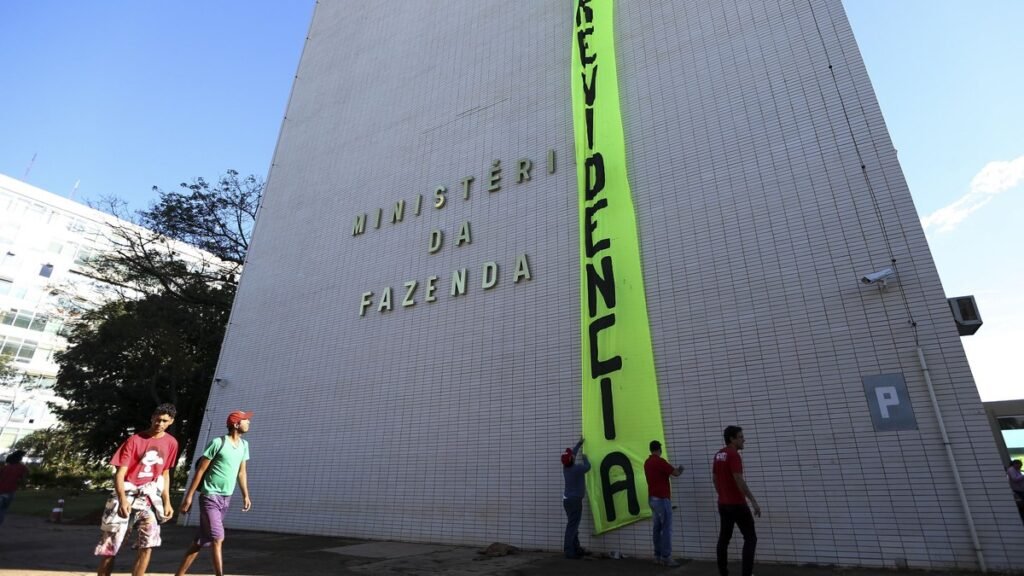
A Secretaria do Tesouro Nacional confirmou, na noite de quinta-feira (12/11), um vazamento de dados pessoais que atingiu cerca de 30 mil cadastros e aproximadamente 4 mil chaves Pix de beneficiários de pagamentos do Governo Federal. O acesso não autorizado foi identificado no ambiente tecnológico do órgão e, segundo a Agência Brasil, as informações expostas incluem nomes, CPFs e endereços de e-mail de usuários do portal e-Serviços, além de chaves Pix e dados de transações de beneficiários de repasses federais armazenados em uma base analítica interna.
O incidente foi detectado em 4 de novembro, mas só foi comunicado publicamente oito dias depois, após a conclusão das análises preliminares. De acordo com o G1, o Tesouro informou que não houve impacto financeiro para os cidadãos atingidos e que nenhum sistema estruturante do órgão foi comprometido. Mesmo assim, o alerta é claro: os dados vazados podem ser usados por criminosos para dar mais credibilidade a golpes, justamente porque permitem que o golpista conheça informações verdadeiras sobre a vítima antes de abordá-la.
O caso foi comunicado à Autoridade Nacional de Proteção de Dados (ANPD) e ao Centro de Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov), e uma investigação técnica apura a origem e a extensão do incidente. Quem tiver dúvidas pode procurar o encarregado de dados do Ministério da Fazenda pelo canal Fala.BR.
O que foi vazado
Segundo o Tesouro Nacional, o acesso não autorizado atingiu dois conjuntos de informações. O primeiro é o cadastro de usuários do portal e-Serviços, do qual foram expostos nomes, CPFs e endereços de e-mail. O segundo é uma base analítica interna com dados de beneficiários de repasses federais, da qual foram acessadas chaves Pix e informações de transações.
A chave Pix é o identificador que permite receber um pagamento instantâneo — pode ser o CPF, o e-mail, o número de telefone ou uma chave aleatória gerada pelo próprio sistema. Sozinha, ela não permite movimentar dinheiro nem sacar valores de uma conta. O risco, neste caso, está na combinação das informações: com nome, CPF, e-mail e chave Pix em mãos, um criminoso consegue montar abordagens muito mais convincentes, fingindo ser um funcionário do governo, de um banco ou de uma instituição de pagamento.
O Olhar Digital destacou que o Tesouro reforçou que não houve prejuízo financeiro direto para os atingidos e que os sistemas que processam os pagamentos do Governo Federal não foram afetados. A exposição, portanto, não significa que valores tenham sido desviados, mas abre uma porta para tentativas de fraude que dependem da confiança da vítima.
Como o incidente foi descoberto
O acesso não autorizado foi detectado em 4 de novembro, durante o monitoramento do ambiente tecnológico do Tesouro. A partir daí, segundo a Agência Brasil, o órgão iniciou uma apuração interna para entender o que havia sido acessado, em que extensão e por qual caminho. Somente após a conclusão das análises preliminares, na noite de quinta-feira (12/11), o fato foi comunicado publicamente.
O intervalo entre a detecção e o anúncio é um ponto que costuma gerar questionamento em casos de vazamento de dados. Na prática, órgãos públicos e empresas costumam primeiro confirmar o que foi exposto antes de avisar os atingidos, para não divulgar informações imprecisas sobre o alcance do incidente. A Lei Geral de Proteção de Dados (LGPD) prevê que o controlador dos dados comunique o incidente à ANPD e aos titulares quando houver risco ou dano relevante, e a comunicação feita pelo Tesouro seguiu esse caminho, com o aviso à autoridade e ao CTIR Gov.
A investigação técnica em andamento deve esclarecer como o acesso ocorreu e se houve participação de terceiros. Até o momento, o Tesouro não divulgou a origem do ataque nem apontou responsáveis. O UOL informou que o órgão afirmou não ter identificado comprometimento de sistemas estruturantes, o que indica que o acesso se limitou ao ambiente onde estavam as bases atingidas.
O que o Tesouro diz sobre o impacto
A mensagem central do Tesouro Nacional é de que não houve impacto financeiro e de que os pagamentos do Governo Federal seguem funcionando normalmente. Os sistemas estruturantes — aqueles que processam e liquidam os repasses — não foram comprometidos, de acordo com o órgão.
Ainda assim, a Folha destacou o alerta do próprio Tesouro de que os dados expostos podem ser usados para dar mais credibilidade a golpes. Esse é o efeito mais comum de vazamentos desse tipo: o criminoso não precisa inventar uma história do zero, porque já conhece dados reais da vítima. Com o nome completo, o CPF e o e-mail, ele pode enviar mensagens que parecem oficiais, criar páginas falsas convincentes e até simular atendimentos por telefone ou por aplicativos de mensagem.
Por isso, a orientação geral das autoridades de proteção de dados é redobrar a atenção com qualquer contato que peça senhas, códigos de verificação, transferências ou confirmação de dados pessoais — mesmo que a mensagem cite informações verdadeiras sobre você. Órgãos do governo e bancos não pedem senha nem código de autenticação por telefone, e-mail ou mensagem.
Como se proteger de golpes
Quem recebe pagamentos do Governo Federal ou usa o portal e-Serviços deve ficar atento nos próximos dias a mensagens suspeitas. Alguns cuidados simples ajudam a reduzir o risco:
- Desconfie de e-mails, mensagens e ligações que citem seus dados pessoais e peçam qualquer ação urgente, como clicar em um link, confirmar uma chave Pix ou validar um cadastro.
- Não informe senhas, códigos recebidos por SMS ou aplicativo, nem dados de cartão a ninguém por telefone ou mensagem.
- Confira sempre o endereço do site antes de digitar qualquer dado: páginas oficiais do governo terminam em gov.br e nunca pedem senha por link enviado em mensagem.
- Ative a verificação em duas etapas nas contas de e-mail e de banco, e troque a senha do e-mail usado no cadastro caso ela seja antiga ou repetida em outros serviços.
- Acompanhe o extrato da conta e os registros do Pix. Qualquer movimentação que você não reconheça deve ser comunicada imediatamente ao banco.
Se você receber uma mensagem suspeita em nome do Tesouro Nacional ou do Ministério da Fazenda, o caminho é não responder e procurar os canais oficiais. Dúvidas sobre o incidente podem ser encaminhadas ao encarregado de dados do Ministério da Fazenda pelo Fala.BR, a plataforma oficial de ouvidoria e acesso à informação do Governo Federal.
Um caso diferente do vazamento da Caixa
O vazamento do Tesouro Nacional não deve ser confundido com outro incidente divulgado nesta semana, o ataque hacker à Caixa Vida e Previdência, que expôs dados de 7,6 milhões de clientes. São casos distintos, de instituições diferentes, com bases de dados diferentes e números diferentes. O episódio do Tesouro envolve cerca de 30 mil cadastros e aproximadamente 4 mil chaves Pix; o da Caixa envolve milhões de clientes de uma empresa do grupo Caixa. Tratar os dois como um único vazamento seria um erro, e cada caso segue sua própria apuração.
A coincidência de datas, no entanto, chama a atenção para um cenário mais amplo: instituições financeiras e órgãos públicos têm sido alvos frequentes de ataques cibernéticos, e a proteção de dados pessoais virou uma das frentes mais sensíveis da segurança digital no país. Para o cidadão, a consequência prática é a mesma nos dois casos — atenção redobrada contra golpes que usam dados verdadeiros para parecer legítimos.
O caso em contexto
O vazamento foi divulgado em uma semana de números fortes na economia. Entre eles, a queda de 66,5% no lucro do Banco do Brasil no terceiro trimestre, pressionada pela inadimplência do agronegócio, um resultado que mostra como o noticiário econômico tem concentrado a atenção de investidores e do público em geral.
O episódio também reacende o debate sobre o uso de tecnologia no setor público, tema que apareceu nesta semana com as novas regras do MEC para o uso de inteligência artificial na educação. Em comum, os dois assuntos mostram o governo tentando organizar o uso de dados e de ferramentas digitais em serviços públicos — seja na sala de aula, seja nos sistemas que pagam benefícios e repasses a milhões de brasileiros.
A expectativa agora é pela conclusão da investigação técnica do Tesouro, que deve apontar a origem do acesso não autorizado e a extensão completa do incidente. Até lá, o recado para quem pode ter sido atingido é direto: nenhum órgão do governo vai pedir senha, código ou transferência por mensagem — e qualquer contato nesse sentido deve ser tratado como tentativa de golpe.
