Resumo da Notícia
- O Banco do Brasil avisou os clientes na terça-feira (17/11) que terceiros usaram uma credencial válida para consultar dados cadastrais de correntistas — nome, CPF, endereço de e-mail, número da agência e, em parte dos casos, o número da conta; o acesso foi identificado em 12/11 e o banco não divulgou quantos clientes foram atingidos.
- Segundo o BB, não houve invasão aos seus sistemas, nem exposição de senhas, tokens ou códigos de segurança, e não foram identificadas movimentações financeiras ligadas ao caso; a credencial usada foi revogada.
- O banco alerta para golpes por telefone, WhatsApp e SMS que usam esses dados e diz estar cumprindo as comunicações exigidas pela Lei Geral de Proteção de Dados (art. 48) à ANPD e aos titulares; mensagens suspeitas podem ser denunciadas em abuse@bb.com.br.
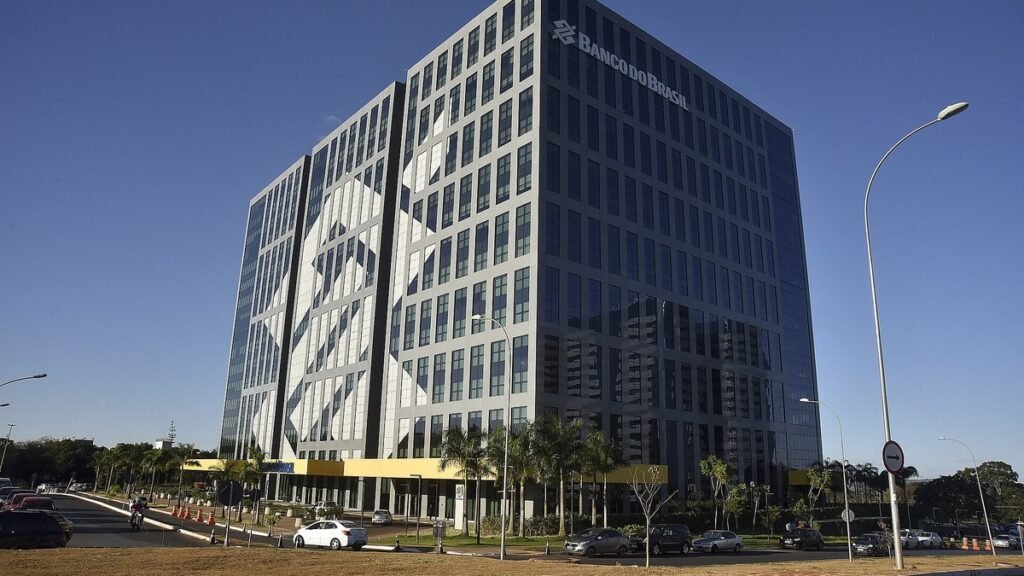
O Banco do Brasil começou a avisar os clientes na terça-feira (17/11) que dados cadastrais de correntistas foram consultados por terceiros sem autorização. Segundo o comunicado enviado pelo banco aos clientes, o acesso foi identificado em 12 de novembro e envolveu informações como nome, CPF, endereço de e-mail, número da agência e, em parte dos casos, o número da conta. O banco não divulgou quantos clientes foram atingidos.
O aviso chegou aos correntistas por e-mail, cinco dias depois de o banco ter identificado o acesso. De acordo com o comunicado, os dados expostos podem ser usados por criminosos em tentativas de golpe — e é justamente esse o principal risco apontado pela própria instituição. O Banco do Brasil é o maior banco público do país, com cerca de 90 milhões de correntistas, dos quais aproximadamente 36 milhões são ativos nos canais digitais, segundo números apresentados pelo próprio banco no BB Day 2026.
O que foi exposto
De acordo com o comunicado do Banco do Brasil, as informações que podem ter sido acessadas incluem nome completo, CPF, endereço de e-mail e número da agência bancária. Em alguns casos, o número da conta também pode ter sido consultado. O banco informou que enviou o aviso por e-mail aos titulares dos dados consultados e orientou quem não recebeu o comunicado, mas quer confirmar a situação, a procurar o atendimento pelo Fale Com, dentro do aplicativo oficial.
O ponto central do comunicado é a lista do que, segundo o banco, não foi comprometido. O Banco do Brasil afirmou que não houve exposição de senhas, tokens ou códigos de segurança, e que não foram identificadas movimentações ou transações financeiras decorrentes do episódio. A instituição também ressaltou que não houve invasão aos seus sistemas internos — uma distinção importante, porque o acesso aconteceu por meio de uma credencial válida, usada de forma irregular por terceiros, e não por uma quebra das defesas do banco, segundo a apuração interna.
Como o acesso aconteceu, segundo o banco
Conforme o Banco do Brasil, as investigações internas indicaram que o acesso indevido ocorreu por meio do uso irregular de uma credencial válida por terceiros. Ou seja, alguém com uma credencial legítima de acesso aos sistemas do banco a utilizou para consultar dados cadastrais de clientes — sem que o banco tenha detalhado publicamente quem seria o titular dessa credencial, nem como ela chegou às mãos de terceiros.
Assim que identificou o problema, em 12 de novembro, o banco informou que revogou a credencial utilizada, interrompendo o acesso não autorizado, e acionou seus protocolos de segurança. A instituição declarou ainda ter reforçado os procedimentos de monitoramento e adotado medidas adicionais de segurança, privacidade e proteção de dados para apurar a ocorrência e reduzir os riscos aos clientes.
O intervalo entre a identificação do acesso, em 12 de novembro, e o aviso aos clientes, em 17 de novembro, foi de cinco dias corridos. O banco não informou publicamente quando comunicou o incidente à Autoridade Nacional de Proteção de Dados, a ANPD, nem detalhou o cronograma das notificações — apenas afirmou que está cumprindo as comunicações exigidas pela legislação.
Como o caso veio a público
O caso veio a público antes do aviso do banco. Em 10 de novembro, um usuário com o apelido “bozzmk” anunciou em um fórum restrito a venda de uma base de dados que, segundo ele, teria sido extraída diretamente do Banco do Brasil. O anunciante afirma ter exportado 22,7 milhões de registros — o que, segundo ele, equivaleria a cerca de metade das contas da instituição — e ofereceu a base inteira ou em partes, sem informar preço. O Banco do Brasil não confirmou nem negou o número de clientes atingidos, e as reportagens que revelaram o caso afirmam não ter obtido evidências que sustentem a alegação do anunciante.
O que o banco diz que não aconteceu
O comunicado do Banco do Brasil foi cuidadoso ao separar o que foi exposto do que não foi. Segundo a instituição, não houve invasão aos sistemas, não houve exposição de senhas, tokens ou códigos de segurança, e não há registro de movimentações financeiras ligadas ao caso. Para o cliente, a diferença prática é relevante: sem senha e sem código de segurança, os dados expostos, por si só, não permitem movimentar a conta — mas são suficientes para montar golpes convincentes, porque dão ao criminoso informações verdadeiras sobre a vítima.
É esse o cenário que o banco tenta evitar com o alerta. Com nome, CPF, e-mail, agência e, em alguns casos, o número da conta em mãos, um golpista pode se passar pelo banco com muito mais credibilidade: ele já sabe quem é a vítima, onde ela tem conta e qual é o seu CPF. Por isso, o comunicado insiste que o cliente desconfie de qualquer contato que peça senha, código ou movimentação financeira, mesmo que a pessoa do outro lado pareça saber detalhes da sua conta.
O alerta para golpes
O Banco do Brasil alertou os clientes para golpes por telefone, WhatsApp e SMS que usam os dados expostos. O risco, segundo o banco, é o phishing: criminosos enviam e-mails, mensagens ou links falsos se passando pela instituição para roubar informações confidenciais ou induzir a vítima a fazer transferências e instalações de aplicativos.
O banco reforçou que não solicita senhas, códigos de segurança, instalação de aplicativos ou movimentações financeiras para supostas contas seguras — e que qualquer pedido nesse sentido deve ser tratado como tentativa de golpe. Mensagens, links suspeitos e páginas falsas que utilizem o nome do Banco do Brasil podem ser denunciados pelo e-mail abuse@bb.com.br, que o banco usa para pedir a derrubada do conteúdo aos provedores.
Em caso de dúvida sobre o comunicado, o atendimento está disponível pelo Fale Com, dentro do aplicativo oficial do BB, pelo WhatsApp 4001-0001 e pela Central de Relacionamento, nos números 4004-0001, para capitais e regiões metropolitanas, e 0800 729 0001, para as demais localidades.
O que diz a Lei Geral de Proteção de Dados
O Banco do Brasil informou que está cumprindo as comunicações exigidas pela Lei Geral de Proteção de Dados, a LGPD. Pelo artigo 48 da lei, o responsável pelo tratamento dos dados deve comunicar à Autoridade Nacional de Proteção de Dados e aos titulares os incidentes de segurança que possam acarretar risco ou dano relevante aos titulares. A Resolução 15/2024 da ANPD estabelece o prazo de três dias úteis para essa comunicação à autoridade, com prazo adicional para complementar as informações.
O caso do Banco do Brasil se soma a uma sequência de incidentes de segurança envolvendo dados de clientes de instituições financeiras e de órgãos públicos no Brasil. Neste mês, um ataque hacker à Caixa Vida e Previdência expôs dados de 7,6 milhões de clientes, em um dos maiores vazamentos do setor financeiro no país. No mesmo mês, o Tesouro Nacional confirmou o vazamento de dados de 30 mil cadastros e 4 mil chaves Pix, em outro episódio que atingiu dados cadastrais de cidadãos. As autoridades também vêm apertando a fiscalização em outros setores sensíveis: 48 contas acima de R$ 500 mil entraram na mira da fiscalização sobre apostas, em uma ação que mostra o cerco crescente ao uso irregular de dados e de dinheiro no país.
A diferença entre os casos é relevante. No episódio da Caixa Vida, houve ataque hacker com exposição em larga escala; no do Tesouro, um vazamento confirmado de cadastros e chaves Pix. No caso do Banco do Brasil, segundo a própria instituição, não houve invasão aos sistemas — o acesso se deu por credencial válida usada de forma irregular — e não há registro de movimentação financeira. O que os três episódios têm em comum é o efeito prático para o cidadão: dados pessoais verdadeiros passam a circular e podem ser usados em golpes, mesmo quando senhas não foram expostas.
O que o cliente deve fazer agora
Quem é cliente do Banco do Brasil e recebeu o e-mail do banco deve, em primeiro lugar, não clicar em links nem atender a pedidos recebidos por telefone, WhatsApp ou SMS que citem o episódio. O caminho seguro é procurar os canais oficiais: o Fale Com, dentro do aplicativo do BB, o WhatsApp 4001-0001 ou a Central de Relacionamento, nos números 4004-0001 e 0800 729 0001.
Também vale redobrar a atenção com mensagens que chegarem nos próximos dias usando o nome do banco, mesmo que tragam dados verdadeiros, como CPF e número da agência — essas informações podem ter vindo justamente do acesso não autorizado. Mensagens suspeitas devem ser encaminhadas para abuse@bb.com.br, para que o banco peça a remoção do conteúdo.
O Banco do Brasil não informou quantos clientes foram atingidos nem quando concluirá a apuração interna. Até a publicação desta matéria, não havia registro de prejuízo financeiro ligado ao caso, e a instituição afirmou que segue monitorando a situação e adotando as medidas previstas em seus protocolos de segurança e privacidade.
