Resumo da Notícia
- O porta-voz Thomas Regnier confirmou na quinta-feira (19) que a Comissão Europeia foi alvo de uma campanha cibernética conduzida com ferramentas de inteligência artificial; o ataque foi detectado em 22 de outubro e confirmado como ataque em 26 de outubro.
- Como precaução, vários aplicativos internos, entre eles o Sysper, de recursos humanos, e o MyPMO, foram retirados do ar por mais de 10 dias; a maioria já foi restaurada.
- Segundo a Comissão, não há evidência de vazamento amplo de dados de funcionários, não houve pedido de resgate e a autoria não foi atribuída; a autoridade europeia de proteção de dados (EDPS) foi notificada e a investigação continua.
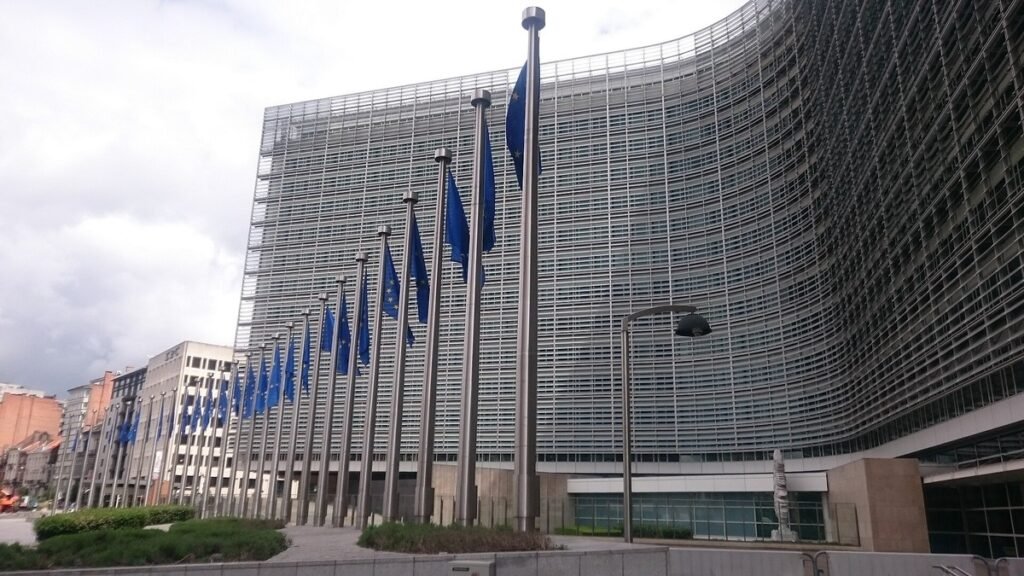
A Comissão Europeia confirmou na quinta-feira (19) que foi alvo de uma campanha cibernética conduzida com ferramentas de inteligência artificial. A confirmação foi feita pelo porta-voz da instituição, Thomas Regnier, quase um mês depois de o ataque ter sido detectado pelos sistemas de segurança do Executivo europeu. Segundo a revista Infosecurity Magazine, trata-se de um dos primeiros casos admitidos publicamente por uma grande instituição internacional em que recursos de IA foram usados como instrumento central da ofensiva — um sinal de como a tecnologia começa a mudar também o lado de quem ataca.
O que a Comissão confirmou
De acordo com a CSO Online, Regnier afirmou que a instituição foi atingida por uma campanha conduzida com ferramentas de inteligência artificial disponíveis publicamente. A detecção ocorreu em 22 de outubro, quando as equipes de segurança identificaram atividade suspeita nos sistemas da Comissão. Quatro dias depois, em 26 de outubro, a análise interna confirmou que se tratava de um ataque, e não de um incidente técnico comum.
A confirmação pública, porém, só veio nesta quinta-feira, depois de semanas de trabalho interno de contenção e verificação. Segundo o jornal francês Le Figaro, a demora segue o padrão de grandes instituições diante de incidentes desse tipo: primeiro conter, depois medir a extensão do problema e só então comunicar o que foi apurado — ainda que a investigação não esteja concluída.
Sistemas retirados do ar por mais de dez dias
Como medida de precaução, a Comissão retirou do ar vários aplicativos internos por mais de 10 dias. Entre os sistemas afetados estão o Sysper, a plataforma de recursos humanos da instituição, e o MyPMO. A decisão de desligar os serviços foi preventiva: ao isolar os aplicativos, os técnicos reduzem a chance de o invasor se movimentar pela rede enquanto a apuração está em curso.
De acordo com a Infosecurity Magazine, a maioria dos aplicativos retirados do ar já foi restaurada e voltou a funcionar. O episódio, mesmo sem um vazamento confirmado, afetou a rotina de milhares de funcionários do Executivo europeu, que dependem dessas plataformas para tarefas administrativas cotidianas — um lembrete de que ataques desse tipo geram custo operacional mesmo quando não terminam em roubo de dados.
A ferramenta citada nas reportagens: o caso ARTEX
Parte da cobertura sobre o ataque mencionou uma ferramenta identificada como ARTEX. É importante registrar a origem dessa informação: a identificação do ARTEX vem de reportagem do site Politico, com base no CERT-EU, o serviço de resposta a incidentes de segurança das instituições europeias — e não de uma confirmação da própria Comissão. Em suas declarações, Thomas Regnier confirmou apenas o uso de “ferramentas de IA” disponíveis publicamente, sem nomear nenhum programa específico.
O tema já circulava entre autoridades de segurança antes da confirmação europeia: o FBI, a polícia federal dos Estados Unidos, publicou em 13 de novembro um alerta sobre o ARTEX. A existência do aviso americano indica que a ferramenta vinha sendo monitorada por agências de segurança dos dois lados do Atlântico, o que ajuda a explicar por que o caso da Comissão ganhou repercussão imediata na imprensa especializada.
Sem vazamento amplo, sem resgate e sem autoria atribuída
Segundo a Comissão, não há evidência de um vazamento amplo de dados de funcionários. Também não houve pedido de resgate, o que afasta — ao menos por enquanto — a hipótese mais comum de extorsão por ransomware, modelo em que criminosos sequestram sistemas e cobram para devolvê-los. A autoridade europeia de proteção de dados, a EDPS, foi notificada sobre o incidente, como exige o protocolo para episódios que envolvem sistemas com informações pessoais.
A investigação continua em andamento, e a Comissão não atribuiu a autoria do ataque a nenhum grupo ou país. De acordo com a CSO Online, essa cautela é comum em apurações de segurança digital: atribuir um ataque exige provas técnicas robustas, e uma acusação pública equivocada pode ter consequências diplomáticas sérias. Por ora, o que está confirmado é o método — uma campanha apoiada em inteligência artificial —, e não quem estava por trás dela.
Instituições na mira: um problema que se repete
O caso europeu se soma a uma sequência de incidentes contra instituições públicas em vários países. No Brasil, o Inep sofreu ataques hacker durante o segundo dia de provas do Enem, em um fim de semana de operação crítica para milhões de estudantes. Também neste mês, o Banco do Brasil alertou clientes sobre um vazamento de dados pessoais, episódio que mostrou como instituições financeiras seguem entre os alvos preferenciais.
Nos Estados Unidos, até a infraestrutura mais protegida do país já foi afetada: a rede secreta da NSA ficou fora do ar em episódio recente, evidenciando que nenhum órgão está imune. A diferença do caso europeu está no instrumento declarado: ao confirmar o uso de inteligência artificial na campanha, a Comissão coloca no centro do debate uma ferramenta que tende a tornar ataques mais rápidos, mais baratos e mais difíceis de detectar.
O que acontece agora
Com a maioria dos sistemas restaurada, o foco da Comissão se volta para a conclusão da investigação e para o reforço das defesas. A apuração deve determinar por onde os invasores entraram, quanto tempo permaneceram na rede e se algum dado foi acessado sem deixar rastros evidentes. As conclusões podem levar a mudanças nos protocolos de segurança não só da Comissão, mas de outras instituições da União Europeia que compartilham a mesma infraestrutura de resposta, coordenada pelo CERT-EU.
Para especialistas em segurança digital, o episódio funciona como um marco: a inteligência artificial deixou de ser apenas uma promessa de defesa automatizada e passou a ser admitida, por uma das maiores burocracias do mundo, como arma de ataque. A confirmação feita por Regnier deve pressionar governos e empresas a revisar seus planos de proteção — porque, se nem a sede do Executivo europeu está fora do alcance dessas campanhas, nenhuma instituição pode se considerar segura por padrão.
